Adobe ghi nhận lỗ hổng nghiêm trọng
Mới đây, hãng phát triển phần mềm thiết kế Adobe vừa phát hành khẩn cấp bản cập nhật để khắc phục lỗ hổng bảo mật trong các phần mềm thiết kế nổi tiếng Adobe Photoshop, Adobe After Effects, Adobe Animate, Adobe Creative Cloud Desktop Application, Adobe InDesign, Adobe Media Encoder, Adobe Premiere Pro, Adobe Dreamweaver, Adobe Illustrator và Marketo.
Trong số các lỗ hổng vừa được vá, có 3 lỗ hổng bảo mật mức độ nghiêm trọng trên Adobe Illustrator được phát hiện bởi chuyên gia Trần Văn Khang (Trưởng nhóm Phân tích mã độc, Công ty TNHH Dịch vụ An ninh mạng VinCSS – Tập đoàn Vingroup). Nếu khai thác được lỗ hổng này, hacker có thể toàn quyền thực thi mã trên máy tính của nạn nhân cho các mục đích xấu. Kết quả xuất sắc này đã được Adobe ghi nhận và công bố trên trang hỗ trợ người dùng Illustrator của hãng.
Chuyên gia Trần Văn Khang – Trưởng nhóm Phân tích mã độc của VinCSS, Tập đoàn Vingroup.
Chia sẻ về tin vui này, chuyên gia Trần Văn Khang cho biết: “Tôi rất tự hào vì đã có cơ hội để đại diện cho các chuyên gia Việt Nam tham gia đóng góp cho cộng đồng an ninh mạng thế giới. Chúng tôi mong muốn và sẽ cố gắng để đóng góp nhiều kết quả thiết thực hơn nữa cho một môi trường Internet Việt Nam an toàn, là điều kiện quan trọng để đất nước phát triển hơn nữa”.
Tác giả của 4 phát hiện lỗ hổng bảo mật khác
Trong quá trình công tác gần 2 năm tại VinCSS, ông Trần Văn Khang còn là chủ nhân của 4 mã CVE(*) khác phát hiện lỗ hổng bảo mật trong các phần mềm diệt virus phổ biến trên toàn thế giới là Trend Micro, McAfee, Bitdefender, ESET. Các mã CVE này được công nhận toàn cầu và được đăng tải trên hệ thống National Vulnerability Database (nvd.nist.gov) của Viện tiêu chuẩn kỹ thuật quốc gia Mỹ (NIST).
- CVE 2019 – 14687: phát hiện lỗ hổng bảo mật trong phần mềm Trend Micro Password Manager 5.0.
- CVE 2019 – 3646: phát hiện lỗ hổng bảo mật trong phần mềm McAfee Total Protection - Free Antivirus Trial 16.0.R18 và các phiên bản trước đó.
- CVE 2019 – 17100: phát hiện lỗ hổng bảo mật trong phần mềm Bitdefender Total Security 2020.
- CVE 2020-11446: phát hiện lỗ hổng bảo mật trong phần mềm ESET Antivirus & internet security.
Không chỉ vậy, vào tháng 04/2019, ông Trần Văn Khang đã xuất sắc vượt qua kỳ thi quốc tế và trở thành người Việt Nam đầu tiên đạt chứng chỉ bảo mật cao cấp GREM (GIAC Reverse Engineering Malware: Kỹ thuật dịch ngược mã độc) do Học viện An ninh mạng SANS (Hoa Kỳ) chứng nhận.
Chứng chỉ bảo mật cao cấp GREM cung cấp cho các chuyên gia đầy đủ kiến thức và kỹ năng để phân tích ngược mã độc nhắm vào các nền tảng phổ biến như Microsoft Windows và trình duyệt web. Qua đó, các chuyên gia sẽ dễ dàng nhận biết các mối nguy tiềm tàng và nhanh chóng đưa ra khả năng ứng phó tốt nhất với các sự cố và luôn củng cố độ phòng thủ của doanh nghiệp ở mức cao nhất.
Các chứng chỉ bảo mật GIAC có giá trị toàn cầu vì độ khó cũng như số lượng người đạt được trên toàn thế giới không nhiều. Việc đạt các chứng chỉ bảo mật cao cấp từ Học viện SANS (Hoa Kỳ) được xem như là giấc mơ của rất nhiều chuyên gia bảo mật trên thế giới.
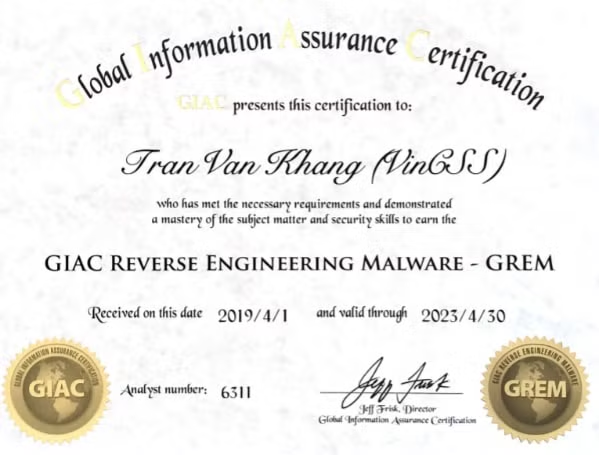
Ông Khang là người Việt đầu tiên đạt chứng chỉ bảo mật GREM.
Đây là thành tích công nghệ đẳng cấp thế giới không chỉ của riêng cá nhân ông Khang, mà còn thể hiện sự nỗ lực và đầu tư mạnh mẽ của Tập đoàn Vingroup trong lĩnh vực bảo mật, an ninh thông tin. Lực lượng chuyên gia của VinCSS luôn không ngừng tìm tòi nghiên cứu để có thể nắm bắt và làm chủ công nghệ, theo sát mọi xu hướng hiện đại luôn thay đổi liên tục hàng ngày.
Tính đến tháng 10/2020, sau gần 2 năm hoạt động, VinCSS đã công bố 54 lỗ hổng bảo mật được chứng nhận mã CVE toàn cầu, được đăng tải trên hệ thống National Vulnerability Database (nvd.nist.gov) của Viện tiêu chuẩn kỹ thuật quốc gia Mỹ (NIST). Các sản phẩm, giải pháp có thể kể đến như của các hãng công nghệ lớn trên thế giới Oracle, Trend Micro, F5, Microsoft, McAfee, Adobe...
(*) CVE (Common Vulnerabilities and Exposures) là định danh chuẩn hóa cho các lỗ hổng bảo mật trên toàn cầu. CVE cung cấp các điểm tham chiếu là cơ sở để đánh giá lỗ hổng bảo mật và công cụ, dịch vụ phù hợp với doanh nghiệp. Hầu hết các tổ chức trên khắp thế giới đã sử dụng CVE như một tiêu chuẩn tư vấn bảo mật. CVE hiện đang được duy trì, giám sát và công bố bởi The MITRE Corporation, tổ chức uy tín nhất thế giới về việc lưu trữ danh sách các lỗ hổng bảo mật, cũng như cung cấp hướng dẫn kỹ thuật trong suốt quá trình xử lý để đảm bảo CVE phục vụ lợi ích cộng đồng.
PV