Không những vậy, tài khoản "chunxong" cũng thông báo trên diễn đàn R*forums với nội dung "Đến nay, mã nguồn của bộ phần mềm diệt virus BKAV Pro đã được bán cho 3 người. Vì thế, không ai có thể sở hữu độc quyền chúng được nữa".
Bên cạnh đó, người này vẫn tiếp tục rao bán những dữ liệu khác được cho là đã đánh cắp từ BKAV. Chưa dừng lại, hacker còn cho biết thêm rằng bản thân vừa phát hiện ra một số lỗi của phần mềm BKAV Pro.
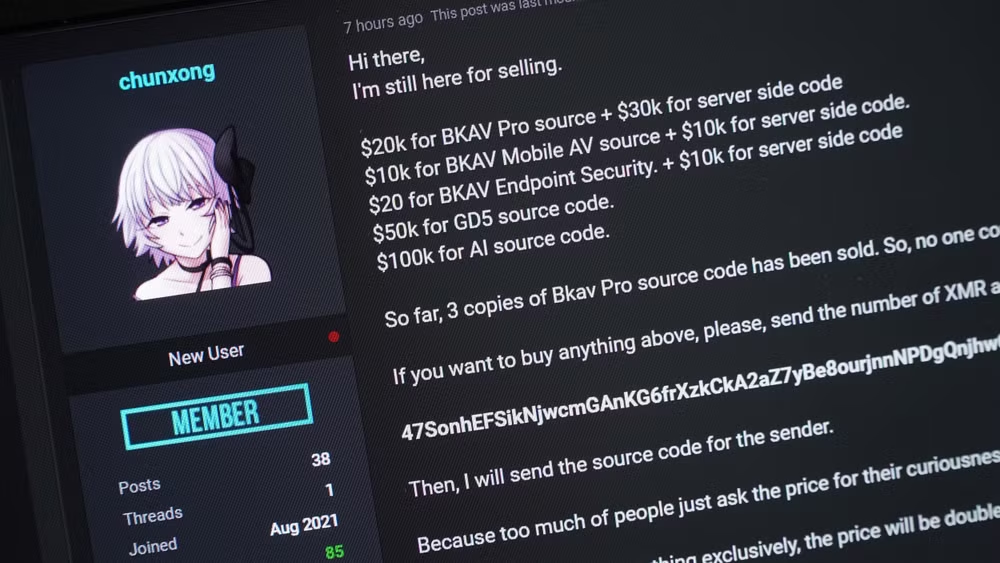
Hacker cũng thông báo trên diễn đàn R*forums với nội dung "Đến nay, mã nguồn của bộ phần mềm diệt virus BKAV Pro đã được bán cho 3 người. Ảnh: dantri.vn
Hacker này còn khẳng định rằng "Những lỗi này có thể bị lợi dụng để chiếm quyền kiểm soát các máy tính đã cài đặt phần mềm BKAV Pro. Tôi sẽ sớm công bố chúng".
Mọi việc bắt đầu từ ngày 4/8, trên diễn đàn R*forums, tài khoản có tên "chunxong" bất ngờ tuyên bố đã xâm nhập thành công vào máy chủ của công ty an ninh mạng BKAV và lấy cắp mã nguồn các sản phẩm của công ty này, bao gồm mã nguồn gói phần mềm bảo mật BKAV Pro, phần mềm bảo mật di động BKAV Mobile…
Đến nay, tổng cộng số dữ liệu mà người này rao bán được báo giá lên tới 290.000 USD (tương đương 6,6 tỷ đồng). Thậm chí, những ai muốn sở hữu độc quyền dữ liệu của BKAV sẽ phải chi trả số tiền gấp đôi so với mức báo giá trên. Người mua sẽ phải giao dịch thông qua đồng tiền điện tử XMR (Monero).
Về phía BKAV, đại diện công ty xác nhận rằng mã nguồn do "chunxong" đăng tải chính là mã nguồn một số mô-đun thành phần trong các sản phẩm của công ty, nhưng đây là những mô-đun cũ, không gây ảnh hưởng đến khách hàng cũng như các sản phẩm hiện tại của công ty.
BKAV cho biết, các dữ liệu này đã từng bị rò rỉ từ cách đây hơn một năm, từ một nhân viên cũ đã nghỉ việc, nhưng không rõ vì lý do gì đến thời điểm này mới bị phát tán lên Internet.
Tối 8/8, tài khoản "chunxong" tiếp tục đăng tải một số ảnh chụp màn hình với nội dung được cho là cuộc hội thoại của các quản lý từ BKAV. Bên cạnh đó, người này cũng khẳng định rằng, những dữ liệu mà bản thân sở hữu là hoàn toàn mới, không phải dữ liệu cũ như tuyên bố trước đó của BKAV.
Phản hồi về sự việc lộ tin nhắn nội bộ, thông qua fanpage WhiteHat (diễn đàn bảo mật do BKAV hậu thuẫn), BKAV cho biết những tin nhắn này bị lộ bởi nhân viên cũ của công ty.
WhiteHat cho biết: "Vụ việc này vẫn do nhân viên cũ đã nói, ngoài mã nguồn cũ, trong thời gian còn làm việc, nhân viên này đã thu thập thông tin đăng nhập mạng chat nội bộ, dùng nó để chụp ảnh các đoạn chat nội bộ gần đây. Lộ lọt thông tin từ nhân viên cũ luôn là vấn đề của mọi tổ chức, các vụ việc tương tự cũng đã xảy ra trên thế giới. Điều này có thể xảy ra với mọi tổ chức và chúng ta luôn phải sẵn sàng với những vấn đề như vậy. Về phía người vi phạm, họ sẽ phải chịu trách nhiệm trước pháp luật".
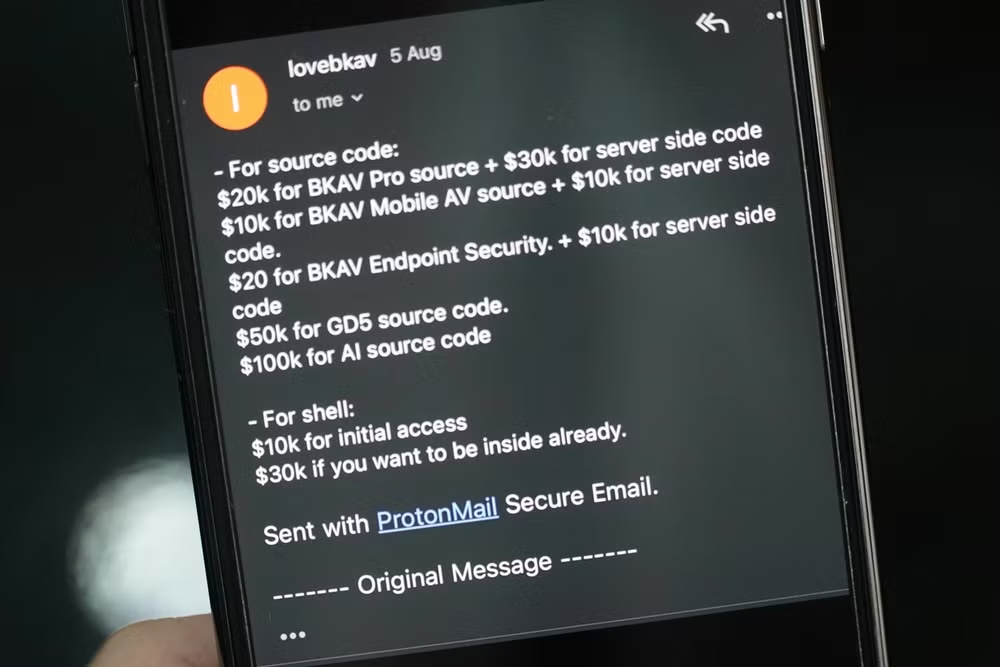
Bảng báo giá chi tiết những dữ liệu mà hacker được cho là đang nắm giữ của BKAV. Ảnh: dantri.vn
Đến ngày 11/8, hacker này tuyên bố sẽ livestream toàn bộ quá trình tấn công vào hệ thống của BKAV để phản đối những thông tin phía BKAV đưa ra. Tuy nhiên, ngày 15/8, người này thông báo rằng không thể thực hiện việc livestream như dự kiến, do BKAV đã tắt máy chủ. Đồng thời, hacker cũng đăng tải hai đoạn video mô tả lại toàn bộ quá trình người này đã tấn công vào hệ thống của BKAV từ trước.
Trao đổi với báo chí, đại diện BKAV phủ nhận những thông tin mà hacker đưa ra, đồng thời khẳng định rằng mọi hoạt động của công ty vẫn diễn ra một cách bình thường. Đại diện BKAV cho biết.
Đại diện BKAV thông tin rằng: "Mọi hoạt động của công ty và máy chủ vẫn hoạt động bình thường. Chắc chắn những kẻ vi phạm sẽ phải chịu trách nhiệm trước pháp luật".