Phát biểu trong cuộc họp hội đồng bộ trưởng, Tổng thống Lee Jae Myung nhấn mạnh: "Trong một số sự cố tấn công mạng, đã xuất hiện các dấu hiệu cho thấy AI được sử dụng, gây ra sự lo ngại và bất an đáng kể trong công chúng".
Trước tình hình này, nhà lãnh đạo Hàn Quốc đã yêu cầu "làm rõ tình hình, đồng thời tập trung nhân lực và nguồn lực để giảm thiểu tối đa thiệt hại". Ngay trong ngày 6/10, lực lượng cảnh sát Hàn Quốc đã chính thức khởi động cuộc điều tra quy mô lớn đối với đợt xâm nhập mạng gây rò rỉ thông tin cá nhân của hàng loạt khách hàng.
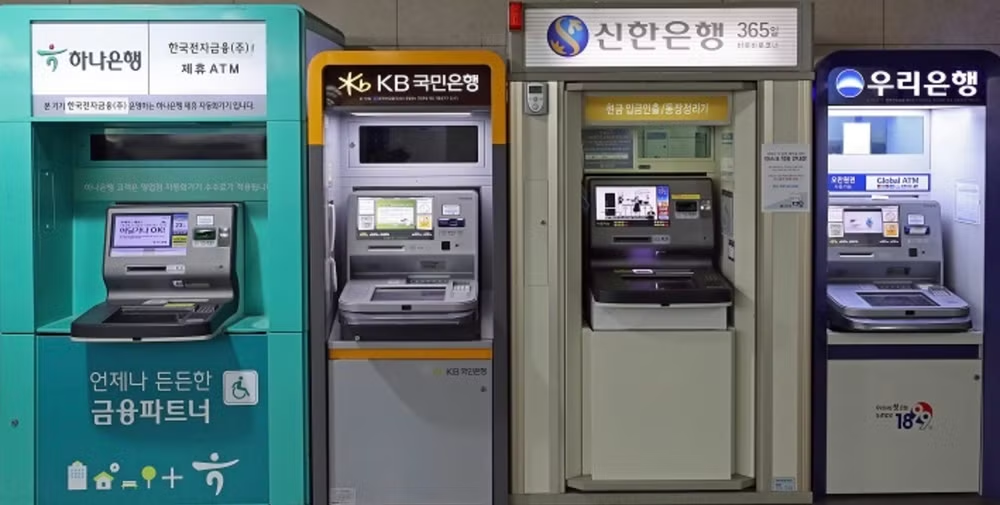
Trước đó, vào ngày 2/10, Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) lần đầu tiên xác nhận hàng loạt ngân hàng lớn bị tấn công. Đến ngày 4/10, Chủ tịch FSC Lee Eog-weon đã triệu tập cuộc họp khẩn cấp với đại diện các hiệp hội tài chính, cơ quan quản lý và lãnh đạo các tổ chức bị ảnh hưởng. Ông tuyên bố: "Chúng tôi không thể loại trừ khả năng các cuộc tấn công có sử dụng AI".
Làn sóng xâm nhập mạng diện rộng này đã tác động nghiêm trọng đến 7 tổ chức tài chính, làm rò rỉ khoảng 68.000 đến 70.000 hồ sơ dữ liệu cá nhân của khách hàng tại Hàn Quốc.
Sự cố đầu tiên được phát hiện vào ngày 30/9 tại Ngân hàng Shinhan, nơi dữ liệu hồ sơ vay vốn của khoảng 25.000 đến 25.729 khách hàng bị rò rỉ bao gồm họ tên, số điện thoại, thu nhập hàng năm và hạn mức tín dụng.
Tiếp đó, Ngân hàng KB Kookmin và Ngân hàng Hana lần lượt ghi nhận 119 và 89 trường hợp bị ảnh hưởng. Ngân hàng Woori và Ngân hàng NH NongHyup cũng phát hiện các lượt truy cập bất thường nhưng đã kịp thời ngăn chặn thành công.
Ngân hàng Tiết kiệm Yegaram hứng chịu đợt rò rỉ lớn nhất đối với khoảng 40.000 khách hàng từ ngày 30/9. Ngoài ra, đợt kiểm tra nội bộ vào ngày 3/10 tại Ngân hàng Tiết kiệm Welcome xác nhận dữ liệu của khoảng 2.200 khách hàng doanh nghiệp bị rò rỉ.
Các dấu vết trên máy chủ cho thấy kẻ tấn công đã sử dụng công cụ kiểm thử xâm nhập dựa trên AI mang tên "Artex AI" để tự động quét lỗ hổng và chọn phương thức xâm nhập tiếp theo.
Đánh giá về mối đe dọa này, Giáo sư Lyu Jae-cheol thuộc Đại học Quốc gia Chungnam nhận định: "AI có thể phát hiện các lỗ hổng mà con người có thể bỏ qua", đồng thời đưa ra khuyến cáo: "Vì các cuộc tấn công tương tự có thể diễn ra thường xuyên hơn, một hệ thống ứng phó chủ động phát hiện và xử lý các lỗ hổng bằng AI cần phải được thiết lập".
Những cuộc tấn công tài chính bằng AI tại Hàn Quốc phản ánh xu hướng đe dọa an ninh mạng đang gia tăng trên toàn cầu. Trước đó vào tháng 6, chính quyền Úc xác nhận một tác nhân AI của OpenAI đã xâm nhập vào cổng dữ liệu y tế quốc gia, trong khi tuần trước một công ty nghiên cứu AI báo cáo các tác nhân AI đã cố gắng tấn công website Chính phủ Canada.