(CLO) Theo thông tin từ Kaspersky Lab, hãng bảo mật này đã ngăn chặn hơn 100 triệu mối đe dọa trực tuyến (web threats) và hơn 400 triệu mối đe dọa ngoại tuyến (local threats) tại Việt Nam trong năm 2018.
(CLO) Kaspersky Lab đã chính thức thay đổi đổi nhận diện thương hiệu bằng việc cắt bỏ chữ "Lab" trong tên gọi quen thuộc. Theo hãng bảo mật này, là bởi họ đã vượt ra khỏi quy mô “phòng thí nghiệm (Lab)” để trở thành tiên phong trong lĩnh vực công nghệ với những giải pháp và dịch vụ bảo mật toàn diện.
(CLO) Công ty bảo mật Trend Micro cho biết họ đã tìm thấy 85 ứng dụng riêng lẻ được tải xuống hơn 8 triệu lần từ Google Play. Những ứng dụng này đã được ngụy trang một cách tinh vi.
(CLO) Kaspersky vừa cho biết đã phát hiện các tệp mã độc được ngụy trang dưới dạng tài liệu liên quan đến virus corona - một loại virus gây viêm đường hô hấp nguy hiểm đang là chủ đề quan tâm hàng đầu của truyền thông toàn cầu.
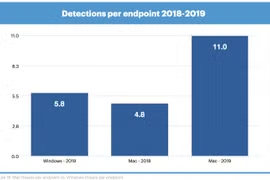
(CLO) Mới đây, Malwarebytes - nhà phát triển phần mềm antivirus hàng đầu thế giới công bố báo cáo cho biết tình trạng phát tán phần mềm độc hại trên Mac nhiều hơn Windows PC trong năm 2019.
(CLO) Theo dữ liệu từ Kaspersky, số vụ tấn công trực tuyến ở Việt Nam năm 2019 đã giảm hơn 30% so với 2018, xếp vị trí thứ 17 trên toàn cầu. Đối với tấn công ngoại tuyến, Việt Nam có số vụ đứng thứ 6 trên toàn thế giới, tổng lượng giảm hơn 10% so với năm 2018.
(CLO) Kaspersky tiết lộ số lượng người dùng Việt Nam bị ảnh hưởng bởi phần mềm gián điệp trong năm 2019 ngày càng gia tăng. Với tổng số 7.216 người dùng bị tấn công, Việt Nam đứng thứ 9 trên toàn cầu về mức độ bị ảnh hưởng bởi phần mềm gián điệp.
(CLO) Công bố mới nhất của Kaspersky về chương trình nghiên cứu người dùng trình duyệt Internet Explorer tại khu vực châu Á Thái Bình Dương (APAC) cho thấy: Sử dụng các phần mềm lỗi thời, không cập nhật hoặc phần mềm lậu, bất hợp pháp cũng giống như mở toang cánh cửa cho tin tặc.
(CLO) Ransomware (mã độc tống tiền) là một loại phần mềm độc hại, khi máy tính người dùng dính mã độc này thì lập tức toàn bộ dữ liệu của họ sẽ bị mã hóa và được gửi thông báo đòi tiền chuộc.
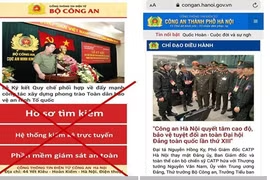
(CLO) Ngày 1/2, Công an thành phố Hà Nội phát hiện trang điện tử giả mạo Cổng Thông tin điện tử của Công an thành phố Hà Nội có tên miền http://conganhanoivn.com. Công an thành phố Hà Nội khuyến cáo các cơ quan, tổ chức, doanh nghiệp và người dân tuyệt đối không truy cập vào trang thông tin điện tử này.
(CLO) Google đã phát hành bản cập nhật quan trọng cho trình duyệt Chrome, khắc phục nhiều lỗ hổng bảo mật trong các phiên bản Chrome 138.0.7204.157/158 cho Windows, macOS, và 138.0.7204.157 cho Linux.
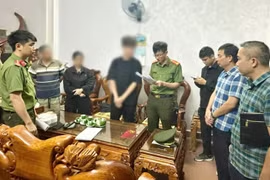
(CLO) Từ những dòng mã ban đầu viết để thử nghiệm, đối tượng đã cấu kết với nhiều cá nhân trên không gian mạng, tổ chức phát tán mã độc theo quy trình khép kín, xâm nhập hơn 94.000 máy tính tại nhiều quốc gia trên thế giới, từ đó đánh cắp dữ liệu, chiếm quyền kiểm soát nhiều tài khoản mạng xã hội…
(CLO) FIFA World Cup 2026 sẽ khai mạc vào đêm nay, rạng sáng mai 12/6. Trước khi giải đấu diễn ra, các chuyên gia an ninh mạng đã phát đi một cảnh báo đáng chú ý: tội phạm mạng không chờ tiếng còi khai cuộc mới hành động. Chúng đã “vào sân” từ nhiều tháng trước, với hàng nghìn trang web giả mạo, tài khoản mạo danh và chiến dịch lừa đảo được dựng lên để “đón lõng” người hâm mộ túc cầu.
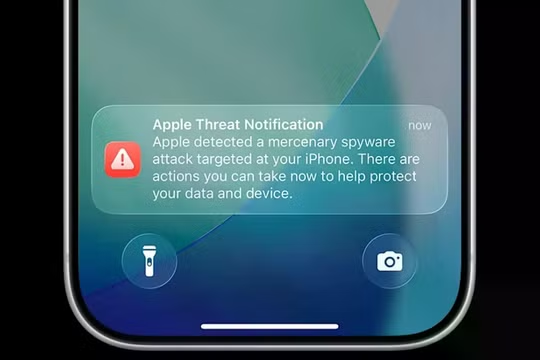
(CLO) Apple ngày 13/8 gửi thông báo tới người dùng tại 110 quốc gia mà hãng nghi ngờ là mục tiêu của các cuộc tấn công bằng phần mềm gián điệp có khả năng xâm nhập iPhone, iPad và Mac.
(CLO) Các nhà nghiên cứu cho biết những mô hình AI mà OpenAI đang thử nghiệm đã tải hàng trăm gói phần mềm độc hại lên RubyGems hồi tháng 5, khoảng hai tháng trước vụ tấn công Hugging Face.