Tấn công mạng ở Vương quốc Anh tăng 50% trong năm qua

Theo số liệu từ Trung tâm An ninh Mạng Quốc gia (NCSC), các cuộc tấn công mạng “cực kỳ nghiêm trọng” đã tăng 50% trong năm qua, khi các cơ quan an ninh của Vương quốc Anh đang phải đối phó với một chiến dịch tấn công mạng quy mô quốc gia diễn ra thường xuyên hơn bao giờ hết.
Screenshot 2025-10-14 235137
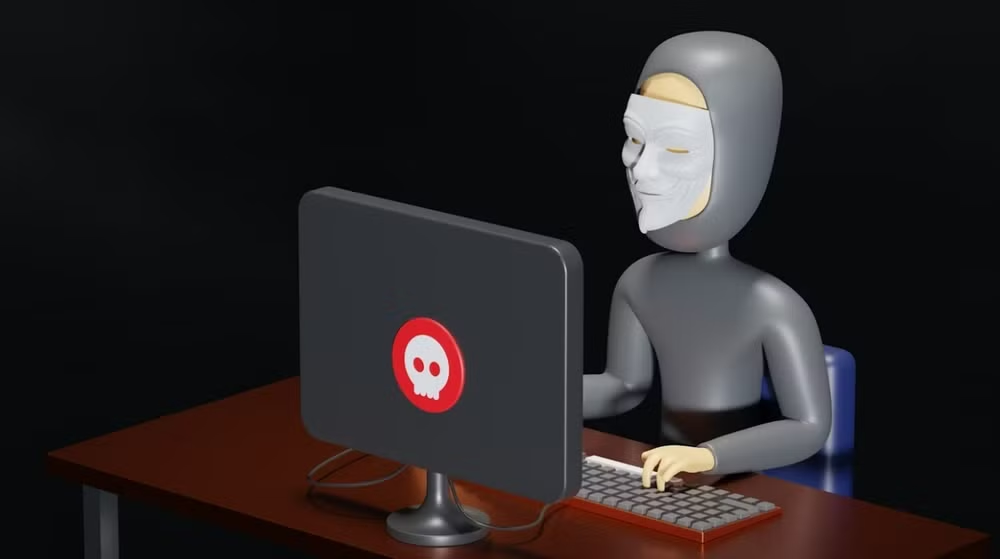
Ảnh minh họa về tấn công mạng. Ảnh: Unplash

Các quan chức an ninh quốc gia và các bộ trưởng đã kêu gọi mọi tổ chức, từ doanh nghiệp nhỏ đến tập đoàn lớn, chuẩn bị kế hoạch dự phòng cho tình huống “cơ sở hạ tầng công nghệ thông tin bị tê liệt và toàn bộ màn hình trở nên trống rỗng”.

Sự gia tăng các vụ tấn công chủ yếu bắt nguồn từ các nhóm tội phạm sử dụng ransomware để tống tiền, trong bối cảnh xã hội ngày càng phụ thuộc vào công nghệ, khiến nhiều hệ thống trở thành mục tiêu dễ bị tấn công.

Bộ trưởng Tài chính Rachel Reeves, Bộ trưởng An ninh Dan Jarvis cùng các Bộ trưởng Công nghệ và Kinh doanh Liz Kendall và Peter Kyle đã gửi thư đến lãnh đạo hàng trăm doanh nghiệp lớn, kêu gọi đưa khả năng phục hồi an ninh mạng lên thành ưu tiên cấp hội đồng quản trị.

Họ cảnh báo rằng hoạt động mạng thù địch ở Anh đã trở nên “mạnh mẽ, thường xuyên và tinh vi hơn”.

Tính đến tháng 9 năm nay, NCSC đã xử lý 429 sự cố an ninh mạng. Gần một nửa số sự cố này được phân loại là có tầm quan trọng quốc gia, tăng hơn gấp đôi so với năm trước.

Trong số đó, có 18 sự cố được đánh giá là "rất quan trọng," nghĩa là chúng đã gây ra tác động nghiêm trọng đối với chính phủ, các dịch vụ thiết yếu, công chúng hoặc nền kinh tế. Phần lớn các sự cố này là các cuộc tấn công bằng mã độc tống tiền (ransomware).

Nhìn chung, số lượng sự cố tấn công mạng trong năm tính đến tháng 9 là mức độ hoạt động đe dọa mạng cao nhất mà NCSC ghi nhận được trong chín năm qua.

Theo NCSC, tin tặc ngày càng sử dụng trí tuệ nhân tạo (AI) để tinh chỉnh các phương thức tấn công. Dù chưa ghi nhận vụ việc nào do AI trực tiếp khởi xướng, cơ quan này dự báo “AI gần như chắc chắn sẽ đặt ra thách thức lớn cho khả năng phục hồi an ninh mạng từ nay đến năm 2027 và xa hơn”.
Xem thêm

Nguy cơ ảo tưởng hiểu biết khi dùng AI

Nguy cơ ảo tưởng hiểu biết khi dùng AI

(CLO) Giáo sư Trung Quốc Yi Mou cảnh báo AI có thể khiến người dùng ảo tưởng về hiểu biết của bản thân nếu thiếu kỹ năng kiểm chứng thông tin và tư duy độc lập.

FBI bắt kỹ sư OpenAI bị cáo buộc nghe lén lãnh đạo

FBI bắt kỹ sư OpenAI bị cáo buộc nghe lén lãnh đạo

(CLO) Ngày 9/10, FBI đã bắt Abdulrahman Alfozan, 35 tuổi, kỹ sư người Ả Rập Xê Út làm việc tại OpenAI ở San Francisco (Mỹ) với cáo buộc cài thiết bị ghi âm trái phép trong phòng họp điều hành của công ty.

CEO Microsoft đề xuất cơ chế 'phanh khẩn cấp' cho các mô hình AI

CEO Microsoft đề xuất cơ chế 'phanh khẩn cấp' cho các mô hình AI

(CLO) CEO Microsoft Satya Nadella cho rằng các hệ thống trí tuệ nhân tạo (AI) cần có cơ chế cho phép con người tạm dừng hoặc tắt mô hình ngay giữa quá trình thực hiện nhiệm vụ, trong bối cảnh các công ty công nghệ ngày càng ghi nhận sự cố mất kiểm soát AI.

Ý điều tra công ty âm nhạc AI Suno

Ý điều tra công ty âm nhạc AI Suno

(CLO) Cơ quan chống độc quyền của Ý đã mở cuộc điều tra đối với Suno, công ty phát triển nền tảng tạo nhạc bằng AI, do nghi ngờ một số điều khoản dịch vụ có thể gây bất lợi cho người tiêu dùng.

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

(CLO) Chính phủ Na Uy ngày 5/10 cho biết đang lên kế hoạch đề xuất lệnh cấm tạm thời sử dụng một số loại kính thông minh có camera và AI tại những nơi công cộng. Động thái này xuất phát từ lo ngại công nghệ mới có thể xâm phạm quyền riêng tư của người dân.

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

(CLO) Một cựu kỹ sư an toàn của OpenAI cảnh báo các công ty trí tuệ nhân tạo (AI) đang phát triển công nghệ quá nhanh và chưa áp dụng các biện pháp an toàn cần thiết, chỉ vài ngày sau khi Tổng thống Mỹ Donald Trump công bố thỏa thuận tự nguyện với 6 công ty AI lớn.

Cỡ chữ bài viết: