Theo Kaspersky Lab, tấn công chuỗi cung ứng là một trong những cuộc tấn công tinh vi và nguy hiểm nhất, được sử dụng ngày càng nhiều trong các tấn công bảo mật vài năm trở lại đây. Nó nhắm vào những điểm yếu trong hệ thống liên kết nguồn nhân lực, tổ chức, cơ sở vật chất và trí tuệ liên quan đến sản phẩm (từ giai đoạn phát triển ban đầu cho đến người dùng cuối).
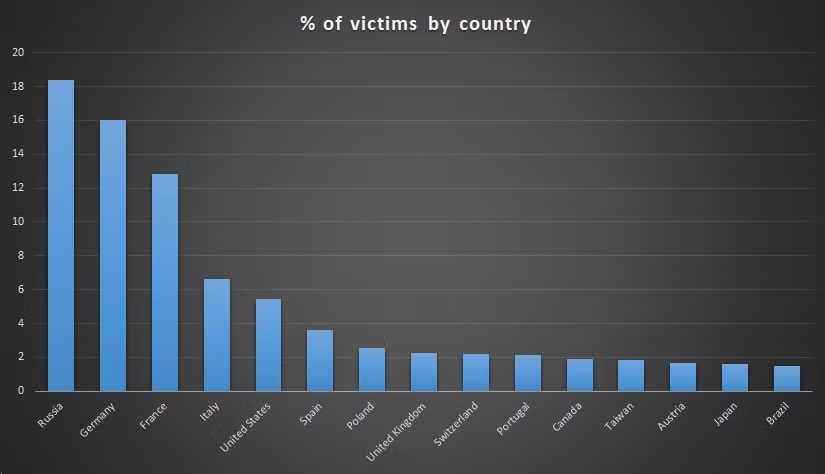
Tỉ lệ người dùng bị tấn công tính theo quốc gia/ vùng lãnh thổ - Ảnh: Kaspersky Lab
Mặc dù cơ sở hạ tầng của nhà cung cấp có thể được bảo mật, nhưng có khả năng tồn tại những lỗ hổng trong cơ sở vật chất của bên sản xuất, gây phá hoại chuỗi cung ứng, dẫn đến an toàn dữ liệu bị đe dọa nghiêm trọng.
Hiện các tin tặc đứng sau Shadow Hammer đã nhắm đến ứng dụng Live Update từ ASUS làm nguồn lây nhiễm ban đầu để tự động cập nhật BIOS, UEFI, drivers và các ứng dụng. Bằng cách sử dụng các chứng nhận kỹ thuật số đánh cắp, hacker đã giả mạo các phiên bản phần mềm cũ hơn của ASUS, đưa mã độc vào thiết bị. Các phiên bản nhiễm mã độc với chứng chỉ hợp pháp vô tình được phân phối từ máy chủ của ASUS - điều này khiến chúng hầu như không thể được phát hiện bởi phần lớn các giải pháp bảo mật.
Mặc dù mọi người dùng phần mềm đều gặp nguy cơ, nhưng Shadow Hammer chủ yếu tập trung vào người dùng xác định từ trước. Các nhà nghiên cứu của Kaspersky Lab phát hiện, mỗi mã backdoor chứa một bảng địa chỉ MAC được mã hóa. Khi chạy trên thiết bị, backdoor sẽ xác minh địa chỉ MAC trên máy so với địa chỉ trên bảng này. Nếu địa chỉ MAC khớp với một trong các mục, phần mềm độc hại sẽ được tải xuống. Nếu không khớp, trình cập nhật xâm nhập sẽ không hiển thị bất kỳ hoạt động nào. Đó là lý do chúng đã không bị phát hiện trong thời gian dài.
Chia nhỏ trong cách tiếp cận, kết hợp các biện pháp phòng ngừa khác nhau để ngăn chặn rò rỉ dữ liệu cho thấy các hacker của cuộc tấn công này đã cực kỳ cẩn trọng, nhắm vào các mục tiêu cụ thể với tính chính xác cao. Hiện Kaspersky Lab đã báo cáo vấn đề này với ASUS và các nhà cung cấp.
Vitaly Kamluk, Giám đốc Nhóm Nghiên cứu và Phân tích Toàn cầu của Kaspersky Lab APAC cho biết: “Các nhà cung cấp được lựa chọn tấn công là những mục tiêu hấp dẫn cho các nhóm APT khi muốn tận dụng lượng khách hàng lớn của họ. Hiện vẫn chưa xác định mục tiêu cuối cùng của những kẻ tấn công là gì và chúng tôi vẫn đang tìm kẻ đứng sau. Tuy nhiên, Shadow Hammer có thể có liên liên hệ với BARIUM APT, trước đây có liên quan đến các sự cố ShadowPad và CCleaner...”
Để ngăn chặn thiệt hại, các chuyên gia bảo mật khuyên người dùng nên thực hiện: Triển khai giải pháp bảo mật cấp doanh nghiệp, như Kaspersky Anti Targeted Attack Platform; Triển khai các giải pháp EDR như Kaspersky Endpoint Detection and Response hoặc liên hệ với nhóm ứng phó sự cố chuyên nghiệp; Tích hợp nguồn cấp dữ liệu Threat Intelligence vào hệ thống SIEM và các kiểm soát bảo mật khác;...
Kaspersky Lab cho biết sẽ trình bày đầy đủ những phát hiện về Shadow Hammer tại Hội nghị phân tích bảo mật tại Singapore vào tháng 4/2019 sắp tới.
Kiên Giang