Phải luôn bảo mật mật khẩu tài khoản
Hiện nay việc dạy học trực tuyến trên nền tảng các ứng dụng miễn phí trên Internet đang được các nhà trường sử dụng rộng rãi. Bên cạnh những tiện ích cũng đã nảy sinh nhiều dấu hiệu mất an toàn thông tin. Trước vấn đề này, nhiều Sở Giáo dục và Đào tạo (GD&ĐT) đã có cảnh báo đối với giáo viên và học sinh. Đơn của như việc Sở GD&ĐT Hà Nội đã có khuyến khích sử dụng phần mềm có bản quyền, những phần mềm do Bộ GD&ĐT và Bộ Thông tin và Truyền thông giới thiệu sử dụng miễn phí trong mùa dịch Covid-19.
Người học khi tham gia lớp học trực tuyến không được công bố công khai địa chỉ, mật khẩu lớp học, dùng các hệ thống dạy học trực tuyến có theo dõi được quá trình học tập, kiểm tra đánh giá học sinh.
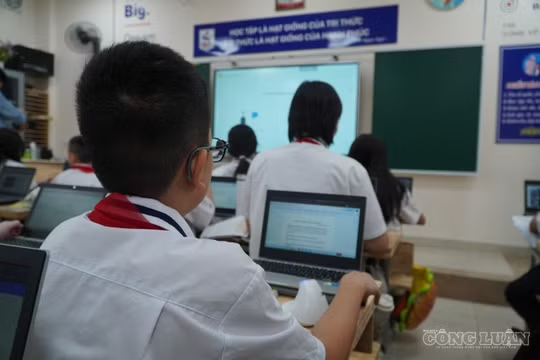
Để đảm bảo an toàn khi dạy học trực tuyến nên sử dụng các phần mềm được Bộ GD&ĐT và Bộ Thông tin và Truyền thông giới thiệu (ảnh minh họa - nguồn internet).
Trong khi Sở GD&ĐT Nghệ An đã khuyến cáo các cơ sở giáo dục, các đơn vị trường học không nên sử dụng phần mềm Zoom để phục vụ họp, dạy học trực tuyến. Yêu cầu các đơn vị chỉ sử dụng một trong hai hệ thống phần mềm VNPT E-Learning hoặc Viettel Study để họp, dạy học trực tuyến. Khi đăng nhập yêu cầu sử dụng tài khoản, mật khẩu của người dùng (quản trị, cán bộ, giáo viên, học sinh) đã được cấp và tăng cường quản lý dạy học trực tuyến của giáo viên, học sinh tại đơn vị mình.
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cũng đã cảnh báo nguy cơ mất an toàn thông tin từ phần mềm họp trực tuyến Zoom. Công văn nêu rõ, ngày 14/4, Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam, Cục An toàn thông tin ghi nhận có hơn 500.000 tài khoản Zoom đã bị lộ lọt thông tin cá nhân của người sử dụng, trong đó bao gồm: email, mật khẩu, đường dẫn URL các cuộc họp và mật khẩu kèm theo. Hiện nay, Zoom đang là phần mềm phổ biến cho học trực tuyến, tổ chức hội họp và làm việc từ xa. Tuy nhiên, phần mềm này tồn tại một số lỗ hổng bảo mật nghiêm trọng
Ưu tiên sử dụng phần mềm trong nước
Từ đầu năm 2020, nhiều lỗ hổng bảo mật của Zoom đã được công bố mã lỗ hổng. Thông qua những lỗ hổng trên, tin tặc có thể truy cập bất hợp pháp vào các phòng họp, theo dõi, truyền bá các thông tin xấu độc, đánh cắp thông tin hoặc cài đặt mã độc trực tiếp trên máy tính người dùng. Để tăng cường công tác bảo đảm an toàn, an ninh mạng, đặc biệt là bảo vệ thông tin cá nhân, bảo vệ quyền và lợi ích hợp pháp của các cơ quan, tổ chức, doanh nghiệp và người sử dụng, Cục An toàn thông tin khuyến cáo: Ưu tiên lựa chọn các sản phẩm phần mềm học trực tuyến, tổ chức hội họp và làm việc từ xa do doanh nghiệp uy tín sản xuất, đặc biệt là các sản phẩm do doanh nghiệp uy tín trong nước cung cấp như: Viettel, VNPT, Mobifone, FPT, VNG, CMC, Nhân Hòa,…
Đối với các doanh nghiệp cung cấp phần mềm học trực tuyến, tổ chức hội họp và làm việc từ xa: phải trang bị đầy đủ các tính năng bảo mật cho phần mềm, bảo đảm an toàn thông tin cho người sử dụng, có đội ngũ kỹ thuật để hỗ trợ kịp thời cho khách hàng. Đối với người sử dụng các phần mềm học trực tuyến, tổ chức hội họp và làm việc từ xa: Chú ý tải phần mềm từ các nguồn chính thống, thường xuyên cập nhật phiên bản mới nhất của phần mềm. Không chia sẻ thông tin về phòng họp (ID, mật khẩu) để tránh các trường hợp bị kẻ xấu theo dõi, phá hoại.
Thiết lập các cấu hình bảo mật cao trên các phần mềm họp trực tuyến. Cụ thể: đặt mật khẩu phức tạp cho các buổi họp; kích hoạt chế độ xét duyệt người tham gia trước khi vào phòng họp; thiết lập các tính năng quản lý việc chia sẻ màn hình trong buổi họp; hạn chế việc lưu lại nội dung buổi họp trong trường hợp không cần thiết.
Đối với người dùng đã sử dụng phần mềm Zoom, thực hiện ngay việc đổi mật khẩu phức tạp, tránh sử dụng chung mật khẩu với các tài khoản khác. Khi phát hiện nguy cơ, dấu hiệu lộ, lọt thông tin cá nhân của người sử dụng, cần nhanh chóng khắc phục và kịp thời thông báo cho Cục an toàn thông tin và các cơ quan chức năng có thẩm quyền liên quan để phối hợp xử lý kịp thời các vấn đề phát sinh.
Minh Triết