Người dùng iPhone nên tắt ngay AirDrop sau khi sử dụng để tránh lộ thông tin bảo mật

Các chuyên gia của Phòng thí nghiệm Bảo mật Mạng di động (SEEMOO) và Nhóm Kỹ thuật Mật mã và Quyền riêng tư (ENCRYPTO), thuộc Đại học Kỹ thuật Darmstadt đã cảnh báo Apple về lỗ hổng nguy hiểm này từ tháng 5/2019 nhưng công ty vẫn làm ngơ. Khoảng 1,5 tỷ thiết bị vẫn chưa nhận được bản vá.
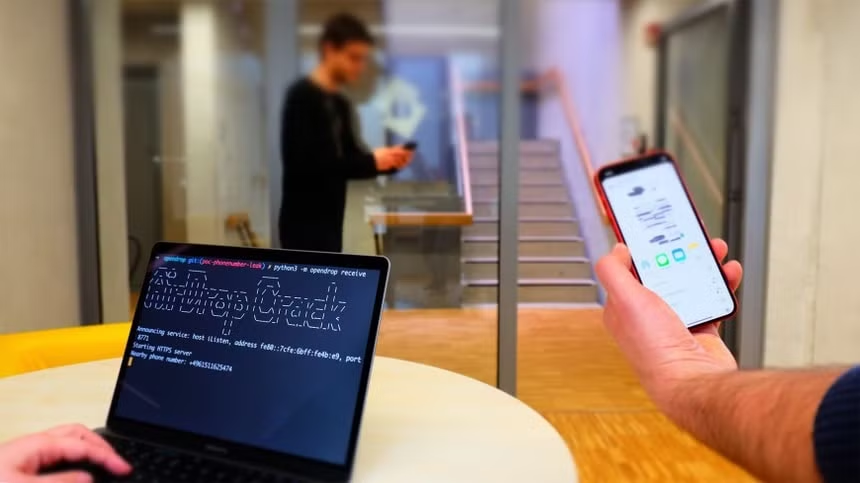
Người dùng iPhone nên tắt ngay AirDrop sau khi sử dụng để tránh lộ thông tin bảo mật. Ảnh: TL

Người dùng iPhone nên tắt ngay AirDrop sau khi sử dụng để tránh lộ thông tin bảo mật. Ảnh: TL

Nhóm nghiên cứu cho biết tin tặc nếu tấn công có thể thu được số điện thoại và email của người dùng thông qua AirDrop bằng cách chỉ cần dùng thiết bị có khả năng kết nối Wi-Fi, tiếp cận mục tiêu trong cự ly gần để bắt đầu quá trình khai thác bằng cách mở tính năng chia sẻ trên thiết bị sử dụng hệ điều hành iOS hoặc macOS.

Có 2 bước trong cơ chế hoạt động của AirDrop dẫn đến lỗ hổng nghiêm trọng này. Đầu tiên, để cung cấp cho người dùng tùy chọn Chỉ danh bạ trong tính năng chia sẻ qua AirDrop, thiết bị của Apple âm thầm thu thập thông tin những máy thuộc phạm vi kết nối.

Để xem đầu bên kia có trong danh bạ hay không, AirDrop sử dụng cơ chế xác thực lẫn nhau, so sánh số điện thoại và địa chỉ email của người dùng với các mục trong sổ địa chỉ.
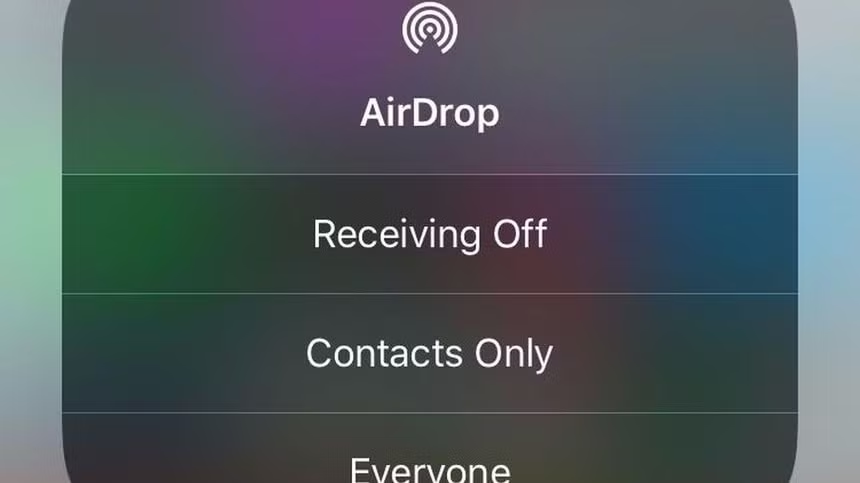
Người dùng nên tắt và chờ đợi tính năng AirDrop được vá lỗi. Ảnh: TL

Người dùng nên tắt và chờ đợi tính năng AirDrop được vá lỗi. Ảnh: TL

Bước kế tiếp, dữ liệu được trao đổi cho 2 bên. Dù mã hóa, Apple lại sử dụng một cơ chế băm tương đối yếu. Các chuyên gia bảo mật có thể dịch ngược giá trị băm bằng cách sử dụng kỹ thuật đơn giản như tấn công brute-force.

Nhóm nghiên cứu đã giải quyết lỗ hổng AirDrop bằng một cách tiếp cận an toàn hơn, họ đặt tên là PrivateDrop. Tuy nhiên, Apple không có động thái nào sau khi được cảnh báo về nguy cơ rò rỉ thông tin cá nhân và xâm phạm quyền riêng tư.

Trước mắt, các chuyên gia của Đại học Kỹ thuật Darmstadt khuyên người dùng tự bảo vệ mình bằng cách tắt tính năng khám phá AirDrop trong cài đặt hệ thống và không mở menu chia sẻ. Kết quả chi tiết của nghiên cứu sẽ được trình bày tại Hội nghị chuyên đề bảo mật USENIX diễn ra vào tháng 8.
Xem thêm

Ý điều tra công ty âm nhạc AI Suno

Ý điều tra công ty âm nhạc AI Suno

(CLO) Cơ quan chống độc quyền của Ý đã mở cuộc điều tra đối với Suno, công ty phát triển nền tảng tạo nhạc bằng AI, do nghi ngờ một số điều khoản dịch vụ có thể gây bất lợi cho người tiêu dùng.

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

(CLO) Chính phủ Na Uy ngày 5/10 cho biết đang lên kế hoạch đề xuất lệnh cấm tạm thời sử dụng một số loại kính thông minh có camera và AI tại những nơi công cộng. Động thái này xuất phát từ lo ngại công nghệ mới có thể xâm phạm quyền riêng tư của người dân.

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

(CLO) Một cựu kỹ sư an toàn của OpenAI cảnh báo các công ty trí tuệ nhân tạo (AI) đang phát triển công nghệ quá nhanh và chưa áp dụng các biện pháp an toàn cần thiết, chỉ vài ngày sau khi Tổng thống Mỹ Donald Trump công bố thỏa thuận tự nguyện với 6 công ty AI lớn.

Nhật Bản lần đầu bảo vệ giọng nói con người trước sự sao chép của AI

Nhật Bản lần đầu bảo vệ giọng nói con người trước sự sao chép của AI

(CLO) Xác lập tiền lệ pháp lý quan trọng về bản quyền trong kỷ nguyên số, Tòa án Tokyo lần đầu tiên công nhận giọng nói của một cá nhân được bảo hộ theo quyền khai thác thương mại hình ảnh và danh tiếng, sau phán quyết trong vụ kiện liên quan đến hành vi dùng AI giả lập giọng của diễn viên lồng tiếng nổi tiếng Kenjiro Tsuda.

Chính phủ Mỹ cho ra mắt cổng thông tin tích hợp AI

Chính phủ Mỹ cho ra mắt cổng thông tin tích hợp AI

(CLO) Ngày 29/9, Tổng thống Mỹ Donald Trump đã chính thức công bố nền tảng kỹ thuật số America.gov, đánh dấu một bước tiến quan trọng trong việc ứng dụng trí tuệ nhân tạo vào dịch vụ công tại nước này.

Cỡ chữ bài viết: