Nhưng làm thế nào mà một trong những quốc gia nghèo nhất và cô lập nhất thế giới lại đào tạo ra một đội tội phạm mạng tinh nhuệ như vậy?
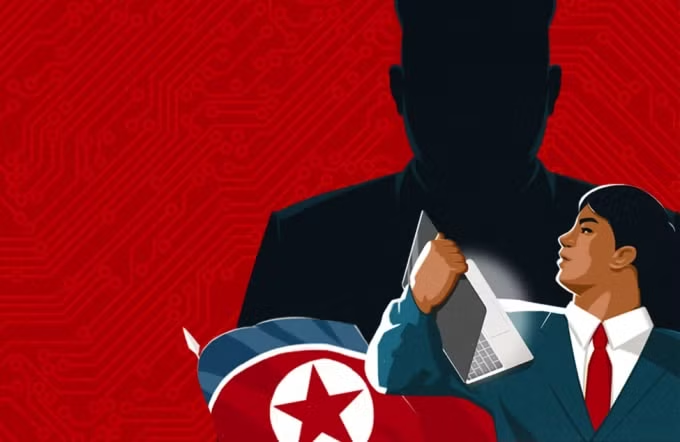
(Nguồn: BBC News)
Tất cả bắt đầu từ việc một máy in trong ngân hàng bị trục trặc. Đó chỉ là một việc rất bình thường, và vì vậy, khi điều đó xảy ra với các nhân viên tại Ngân hàng Bangladesh, họ nghĩ điều tương tự mà hầu hết chúng ta nghĩ: lại là một cơn đau đầu về đồ điện tử, công nghệ. Đây không có vẻ là một vấn đề lớn.
Nhưng không phải bất kỳ máy in nào cũng hỏng, và không phải bất kỳ ngân hàng nào cũng có máy in hỏng.
Ngân hàng Bangladesh là ngân hàng trung ương của đất nước, chịu trách nhiệm giám sát dự trữ tiền tệ quý giá của một quốc gia nơi hàng triệu người sống trong cảnh nghèo đói. Và máy in đóng một vai trò quan trọng. Nó được đặt bên trong một căn phòng an ninh cao trên tầng 10 tại văn phòng chính của ngân hàng ở thủ đô Dhaka. Công việc của nó là in hồ sơ về các khoản chuyển tiền trị giá hàng triệu USD vào và ra hàng ngày của ngân hàng.
Khi nhân viên phát hiện máy in không hoạt động vào lúc 08:45 ngày 5/2/2016, "chúng tôi cho rằng đó là một vấn đề phổ biến giống như bất kỳ ngày nào khác. Những trục trặc như vậy đã từng xảy ra trước đây", quản lý Zubair Bin Huda nói với cảnh sát.
Trên thực tế, đây là dấu hiệu đầu tiên cho thấy Ngân hàng Bangladesh đang gặp rất nhiều rắc rối. Tin tặc đã đột nhập vào mạng máy tính của ngân hàng và ngay lúc đó thực hiện một vụ tấn công mạng táo bạo nhất từng được thực hiện. Mục tiêu là đánh cắp 1 tỷ USD.
Những tin tặc này là ai và họ đến từ đâu?
Việc Triều Tiên trở thành nghi phạm chính trong vụ án này có thể là một điều bất ngờ đối với một số người. Đây là một trong những quốc gia nghèo nhất thế giới và phần lớn bị ngắt kết nối với cộng đồng toàn cầu về mặt công nghệ, kinh tế và hầu hết mọi vấn đề khác.
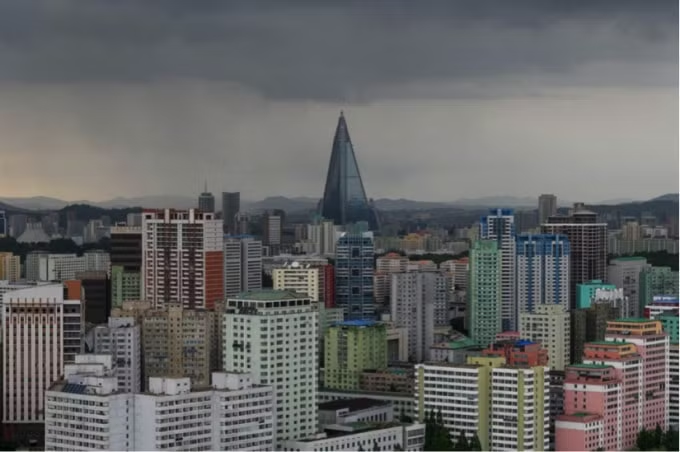
Cảnh quan ở Bình Nhưỡng. (Nguồn: BBC News).
Chưa hết, theo FBI, vụ hack táo tợn Ngân hàng Bangladesh là đỉnh điểm của sự chuẩn bị bài bản trong nhiều năm bởi một nhóm tin tặc và những nhân tố trung gian ẩn danh trên khắp châu Á, hoạt động với sự hỗ trợ của chế độ Triều Tiên.
Trong ngành công nghiệp an ninh mạng, các tin tặc Triều Tiên được biết đến với cái tên Lazarus Group, liên quan đến một nhân vật trong Kinh thánh, người đã trở về từ cõi chết.
Có rất ít thông tin về nhóm này, mặc dù FBI đã vẽ ra một bức chân dung chi tiết về một nghi phạm: Park Jin-hyok, người cũng có tên là Pak Jin-hek và Park Kwang-jin.
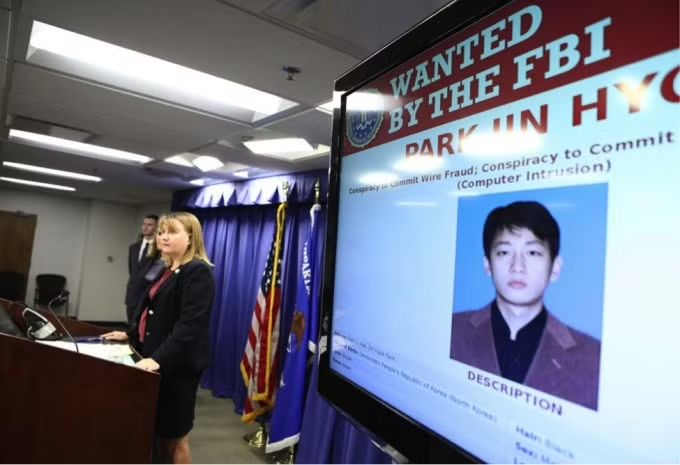
Chân dung của hacker. (Nguồn: BBC News).
Nhưng FBI nói rằng trong khi Park làm việc như một lập trình viên vào ban ngày, vào ban đêm anh ta lại là một hacker.
Vào tháng 6/2018, nhà chức trách Hoa Kỳ đã buộc tội Park với tội danh âm mưu lừa đảo và lạm dụng máy tính, và tội danh âm mưu thực hiện hành vi gian lận điện tử (gian lận liên quan đến thư hoặc liên lạc điện tử) trong khoảng thời gian từ tháng 9/2014 đến tháng 8/2017.
Khi nhân viên của ngân hàng khởi động lại máy in, họ nhận được một số tin rất đáng lo ngại. Nổi bật là những thông điệp khẩn cấp từ Ngân hàng Dự trữ Liên bang New York, "Fed" - nơi Bangladesh giữ một tài khoản USD Mỹ. Fed đã nhận được chỉ thị, dường như từ Ngân hàng Bangladesh, để rút toàn bộ tài khoản trị giá gần 1 tỷ USD.
Nhân viên ngân hàng trung ương Bangladesh đã cố gắng liên hệ với Fed để làm rõ, nhưng vì hacker đã căn thời điểm ra tay rất cẩn thận, họ đã không thể thực hiện ngay được điều đó.
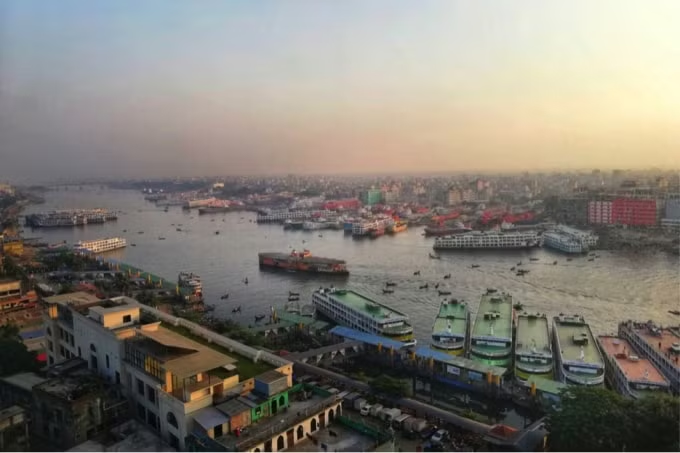
Buổi chiều tối ở thủ đô Dhaka của Bangladesh. (Nguồn: BBC News)
Chuyên gia an ninh mạng Rakesh Asthana làm việc tại Hoa Kỳ cho biết: “Bạn có thể thấy sự đầu tư của cuộc tấn công. Thời gian triển khai vụ hack vào đêm ở Bangladesh tương đương với sáng sớm ở New York có một mục đích rất rõ ràng. Vào thứ Sáu, New York đang làm việc và Ngân hàng Bangladesh nghỉ. Vào thời điểm Ngân hàng Bangladesh hoạt động trở lại, Ngân hàng Dự trữ Liên bang Fed lại nghỉ cuối tuần. Vì vậy, nó đã trì hoãn toàn bộ cuộc điều tra gần như trong suốt 3 ngày”.
Bên cạnh đó, các tin tặc có một mánh khóe khác để câu thêm thời gian. Khi họ đã chuyển tiền ra khỏi Fed, họ cần phải gửi nó ở đâu đó. Vì vậy, họ chuyển nó vào các tài khoản mà họ đã thiết lập ở Manila, thủ đô của Philippines. Vào ngày 8/2/2016 là ngày mùng 1 Tết Nguyên đán của các quốc gia trên toàn châu Á.
Bằng cách khai thác sự khác biệt về thời gian giữa Bangladesh, New York và Philippines, các tin tặc đã thiết kế một thời gian rõ ràng kéo dài 5 ngày để lấy tiền.
Họ đã có nhiều thời gian để lên kế hoạch cho tất cả những điều này, vì đáng nói rằng, các tin tặc Triều Tiên trong nhóm Lazarus đã thâm nhập bên trong hệ thống máy tính của Ngân hàng Bangladesh trong một năm.
Vào tháng 1/2015, một email trông vô hại đã được gửi đến một số nhân viên của Ngân hàng Bangladesh. Nó đến từ một người tìm việc tự xưng là Rasel Ahlam. Lời hỏi thăm lịch sự của anh ấy bao gồm lời mời tải xuống CV và thư xin việc từ một trang web. Trên thực tế, Rasel không hề tồn tại - anh ta chỉ đơn giản là một cái tên được sử dụng bởi Lazarus Group, theo các nhà điều tra FBI. Ít nhất một người bên trong ngân hàng đã rơi vào tình trạng bị lừa, tải xuống các tài liệu và bị nhiễm virus ẩn bên trong.
Khi đã vào bên trong hệ thống của ngân hàng, Lazarus Group bắt đầu lén lút “nhảy” từ máy tính này sang máy tính khác, tiến tới các kho tiền kỹ thuật số và hàng tỷ USD của ngân hàng này.
Và sau đó họ dừng lại để lên kế hoạch kỹ càng.
Vì sao Triều Tiên lại thoát khỏi vòng lao lí?
Triều Tiên đã thành lập các đơn vị tác chiến mạng tinh nhuệ. Mặc dù vậy, sự bao trùm của khoa học và công nghệ không cho phép người dân Triều Tiên tự do kết nối với internet toàn cầu - điều đó sẽ cho phép quá nhiều người nhìn thấy thế giới bên ngoài biên giới của họ như thế nào.
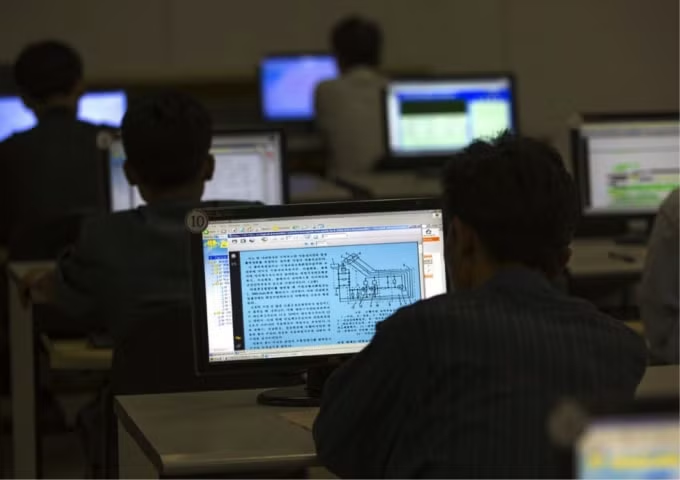
Sinh viên sử dụng mạng nội bộ của Triều Tiên trong Nhà nghiên cứu Nhân dân Lớn ở Bình Nhưỡng. (Nguồn: BBC News).
Vì vậy, để đào tạo các chiến binh mạng của mình, chế độ đã gửi các lập trình viên máy tính tài năng nhất ra nước ngoài, chủ yếu là đến Trung Quốc.
Ở đó, họ học cách sử dụng máy tính và internet để mua sắm, đánh bạc, kết nối mạng và giải trí. Các chuyên gia nói rằng chính ở đó, họ bị biến đổi từ những thiên tài toán học thành tin tặc.
"Họ rất giỏi trong việc che giấu dấu vết của mình nhưng đôi khi, giống như bất kỳ tên tội phạm nào khác, họ để lại những bằng chứng nhỏ. Và chúng tôi có thể xác định địa chỉ IP cũng như vị trí của họ", Kyung-jin Kim, cựu giám đốc FBI Hàn Quốc, hiện đang làm điều tra viên khu vực tư nhân ở Seoul cho biết.
Hack máy tính, rửa tiền toàn cầu, trộm cắp tiền điện tử... Nếu những cáo buộc chống lại Triều Tiên là đúng, thì có vẻ như nhiều người đã đánh giá thấp trình độ kỹ thuật của đất nước này và sự nguy hiểm mà nó gây ra.