An ninh mạng Việt Nam cảnh báo lỗ hổng bảo mật ứng dụng Jenkins

(CLO) Lỗ hổng này sẽ ảnh hưởng đến dữ liệu nhiều doanh nghiệp, hacker sẽ tận dụng việc này để chiếm quyền điều khiển hệ thống của họ.

Mới đây, lỗ hổng bảo mật nghiêm trọng trên ứng dụng Jenkins đã được Công ty cổ phần An ninh mạng Việt Nam (VSEC) vừa đưa ra cảnh báo khẩn cấp.
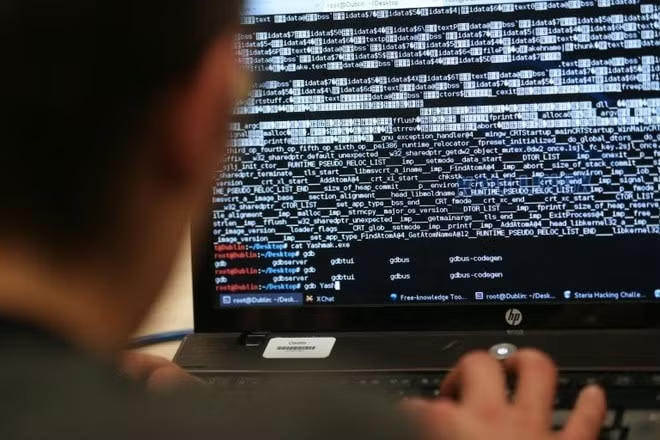
hacker-tan-cong-jenkins

Theo đó, khi khai thác nhờ lỗ hổng này thì hacker sẽ tấn công và xâm nhập được dữ liệu quan trọng của người dùng, từ đó tạo tiền đề chiếm quyền điều khiển hệ thống. Lỗ hổng đạt mức độ nghiêm trọng lên đến 9,4/10 theo thang điểm CVSS 3.1. Lỗ hổng bắt đầu xuất hiện từ phiên bản Jetty 9.4.27 - phiên bản bổ sung cơ chế xử lý nhiều request đến hệ thống cùng lúc gây lỗi tràn bộ đệm khiến ứng dụng bị lỗi.

Cùng với đó, nguyên nhân do phiên bản Jetty 9.4.27 sẽ có cơ chế giả lập 1 lỗi HTTP 431 cố ý, nhằm gửi thông báo về việc đang có request quá lớn lên máy chủ để hệ thống tự động xử lý trước khi bị tràn bộ nhớ. Cơ chế này lại vô tình tạo ra một lỗi đó là khiến luồng hoạt động của 2 người dùng độc lập có khả năng sẽ có cùng 1 bộ đệm vào cùng 1 thời điểm.

Tóm lại, nhờ khai thác lỗ hổng mà hacker sẽ trộm được thông tin người dùng, thậm chí phát tán dữ liệu mật, thậm chí chiếm được quyền điều khiển máy chủ, kiểm soát toàn bộ hệ thống thông tin quan trọng của doanh nghiệp. Hiện tại lỗ hổng đã được gắn mã định danh CVE-2019-17638 với đánh giá mức độ theo NIST: Critical - 9.4 (Nghiêm trọng)

Đến thời điểm hiện tại đã có hơn 200.000 máy chủ cài đặt Jenkins phiên bản bị lỗi công khai trên internet. Chính vì vậy, VSEC khuyến cáo các tổ chức, doanh nghiệp cần cập nhật phiên bản mới đã vá lỗ hổng (Jetty 9.4.30.v20200611) sớm nhất và nhanh nhất có thể.

Cùng với đó, một lưu ý nữa là các doanh nghiệp cũng cần hạn chế công khai những hệ thống đang sử dụng trong mạng nội bộ, cấu hình Whitelist các IP được truy cập vào các hệ thống quan trọng, đồng thời cài đặt mật khẩu mạnh đối với tài khoản hệ thống kể cả tài khoản có quyền hạn thấp.
Xem thêm

Ý điều tra công ty âm nhạc AI Suno

Ý điều tra công ty âm nhạc AI Suno

(CLO) Cơ quan chống độc quyền của Ý đã mở cuộc điều tra đối với Suno, công ty phát triển nền tảng tạo nhạc bằng AI, do nghi ngờ một số điều khoản dịch vụ có thể gây bất lợi cho người tiêu dùng.

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

Na Uy đề xuất cấm tạm thời kính AI tại nơi công cộng

(CLO) Chính phủ Na Uy ngày 5/10 cho biết đang lên kế hoạch đề xuất lệnh cấm tạm thời sử dụng một số loại kính thông minh có camera và AI tại những nơi công cộng. Động thái này xuất phát từ lo ngại công nghệ mới có thể xâm phạm quyền riêng tư của người dân.

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

Cựu kỹ sư OpenAI cảnh báo các công ty AI chưa đủ an toàn

(CLO) Một cựu kỹ sư an toàn của OpenAI cảnh báo các công ty trí tuệ nhân tạo (AI) đang phát triển công nghệ quá nhanh và chưa áp dụng các biện pháp an toàn cần thiết, chỉ vài ngày sau khi Tổng thống Mỹ Donald Trump công bố thỏa thuận tự nguyện với 6 công ty AI lớn.

Nhật Bản lần đầu bảo vệ giọng nói con người trước sự sao chép của AI

Nhật Bản lần đầu bảo vệ giọng nói con người trước sự sao chép của AI

(CLO) Xác lập tiền lệ pháp lý quan trọng về bản quyền trong kỷ nguyên số, Tòa án Tokyo lần đầu tiên công nhận giọng nói của một cá nhân được bảo hộ theo quyền khai thác thương mại hình ảnh và danh tiếng, sau phán quyết trong vụ kiện liên quan đến hành vi dùng AI giả lập giọng của diễn viên lồng tiếng nổi tiếng Kenjiro Tsuda.

Chính phủ Mỹ cho ra mắt cổng thông tin tích hợp AI

Chính phủ Mỹ cho ra mắt cổng thông tin tích hợp AI

(CLO) Ngày 29/9, Tổng thống Mỹ Donald Trump đã chính thức công bố nền tảng kỹ thuật số America.gov, đánh dấu một bước tiến quan trọng trong việc ứng dụng trí tuệ nhân tạo vào dịch vụ công tại nước này.

Cỡ chữ bài viết: